1. 为什么软件正版化检测越来越重要
随着企业信息化程度不断提高,终端上安装的软件种类和数量急剧增长。设计、办公、开发、运维……每台电脑上少则几十款、多则上百款软件。其中既有公司统一采购的正版授权软件,也有员工自行下载安装的免费工具、破解版软件、绿色版程序。
这种"野蛮生长"的软件生态会带来三类典型风险:
- 法律合规风险:使用未经授权的商业软件,一旦被厂商追责,企业面临高额赔偿与声誉损失。
- 信息安全风险:破解版、绿色版软件往往被植入后门、木马或挖矿程序,是内网失陷的重要入口。
- 资产管理风险:软件资产底数不清,采购决策缺乏数据支撑,重复采购与授权浪费并存。
因此,软件正版化检测已经成为企业 IT 合规治理的刚需能力。本文结合终端管控平台(桌管系统)的实际功能,梳理一套可落地的软件正版化检测与治理方案。
2. 软件正版化检测要解决什么问题
在动手之前,先明确检测要回答的核心问题:
| 检测维度 | 需要回答的问题 |
|---|---|
| 软件资产底数 | 全网终端到底装了哪些软件?版本、厂商、安装路径是什么? |
| 授权合规性 | 哪些软件属于商业授权软件?是否在授权清单内? |
| 违规软件识别 | 是否存在破解版、绿色版、盗版软件? |
| 高危软件管控 | 是否存在炒股、游戏、P2P 下载等与工作无关的软件? |
| 变更可追溯 | 软件安装、卸载行为是否可审计、可追溯? |
只有把"底数清、授权明、变更可追溯"三件事做扎实,正版化检测才不是一次性的运动式检查,而是可持续的常态化治理。
3. 检测能力全景:终端管控平台能提供什么
一套完整的终端管控平台,通常从软件资产采集、软件变化审计、违规进程管控、安装包管理四个层面支撑正版化检测。
下面逐层展开。
3.1 软件资产采集:把底数摸清
终端管控平台的软件列表功能,可以实时获取终端电脑已安装的软件信息,包括:
- 软件名称、发布者(厂商)
- 安装版本、安装时间
- 安装路径、软件大小
管理员可以在控制台按部门、按终端查看软件清单,并支持导出当前列表,形成全网软件资产台账。这是正版化检测的数据基础。
对于跨平台环境,Windows、macOS、Linux、信创终端都应纳入统一采集范围,避免出现"Windows 管得住、Mac 管不住"的盲区。
3.2 软件变化报警:让安装行为可追溯
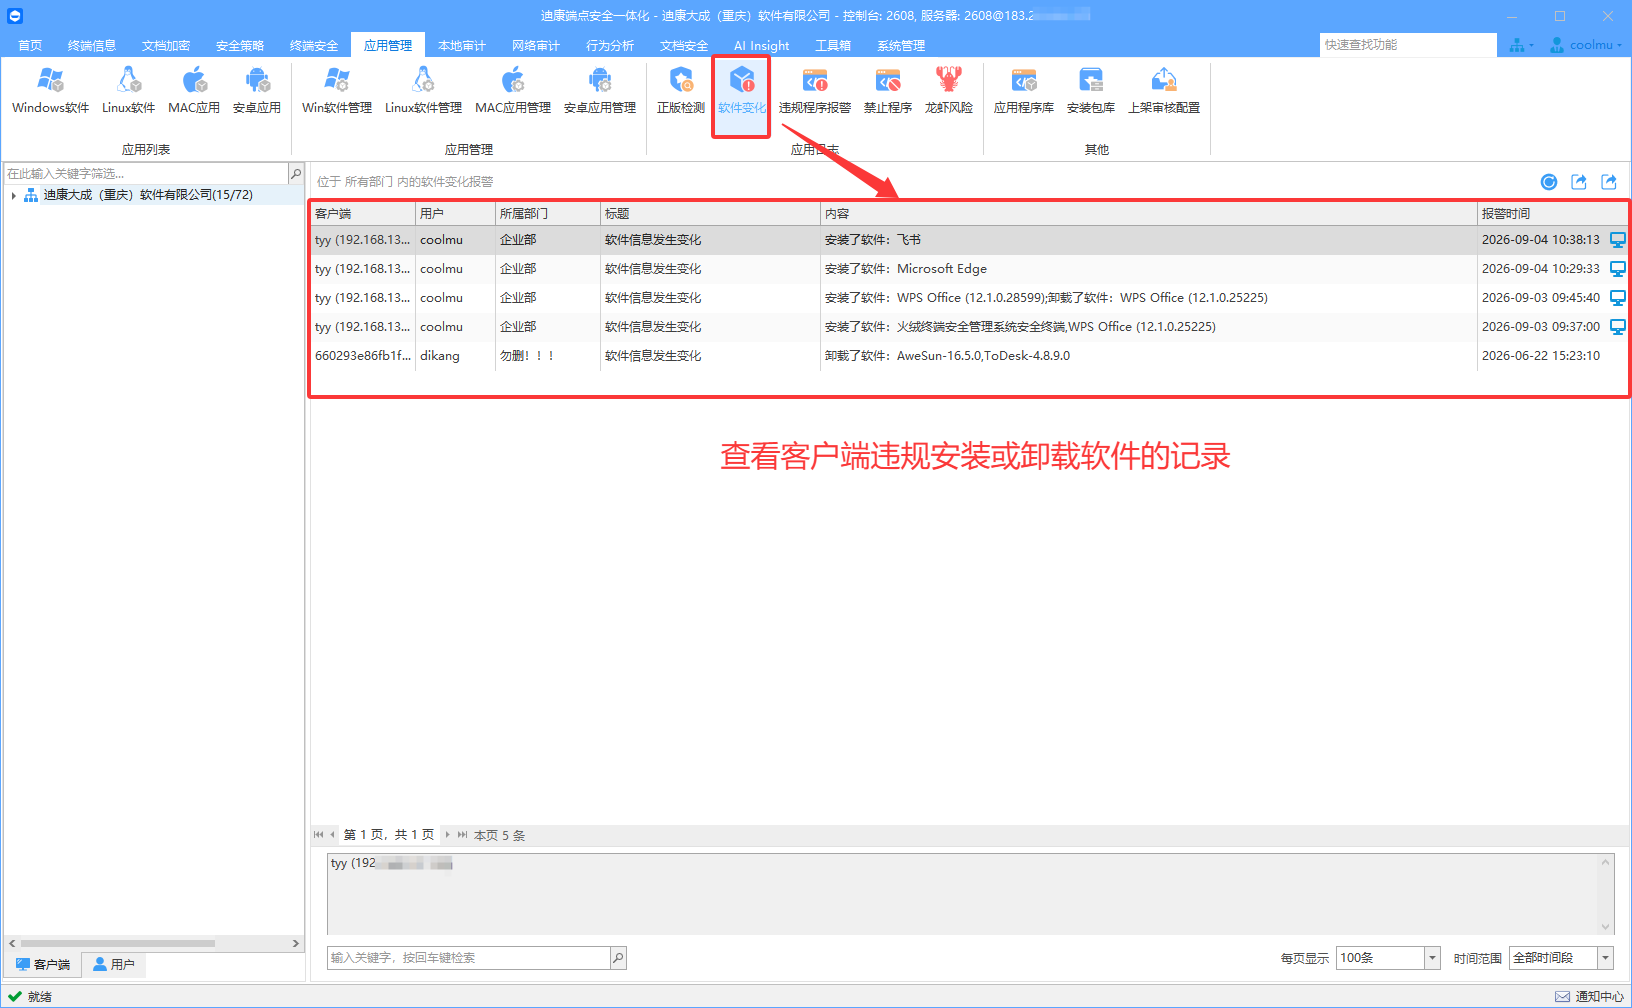
仅有静态清单还不够,员工随时可能安装新软件。平台通过软件变化报警能力,在终端软件列表发生变化时自动产生报警信息并计入审计:
- 新安装软件 → 触发报警
- 卸载软件 → 触发报警
- 报警信息可查看详情并导出
配合应用程序审计,还能记录进程名、版本号、用户、部门、大小、描述和开始/持续时间,形成完整的软件使用轨迹。这样一旦发现盗版软件,可以快速定位到"谁、在哪台机器、什么时候装的"。
3.3 违规软件管控:从检测到处置
检测出问题后,需要有处置手段。平台提供多层次的管控能力:
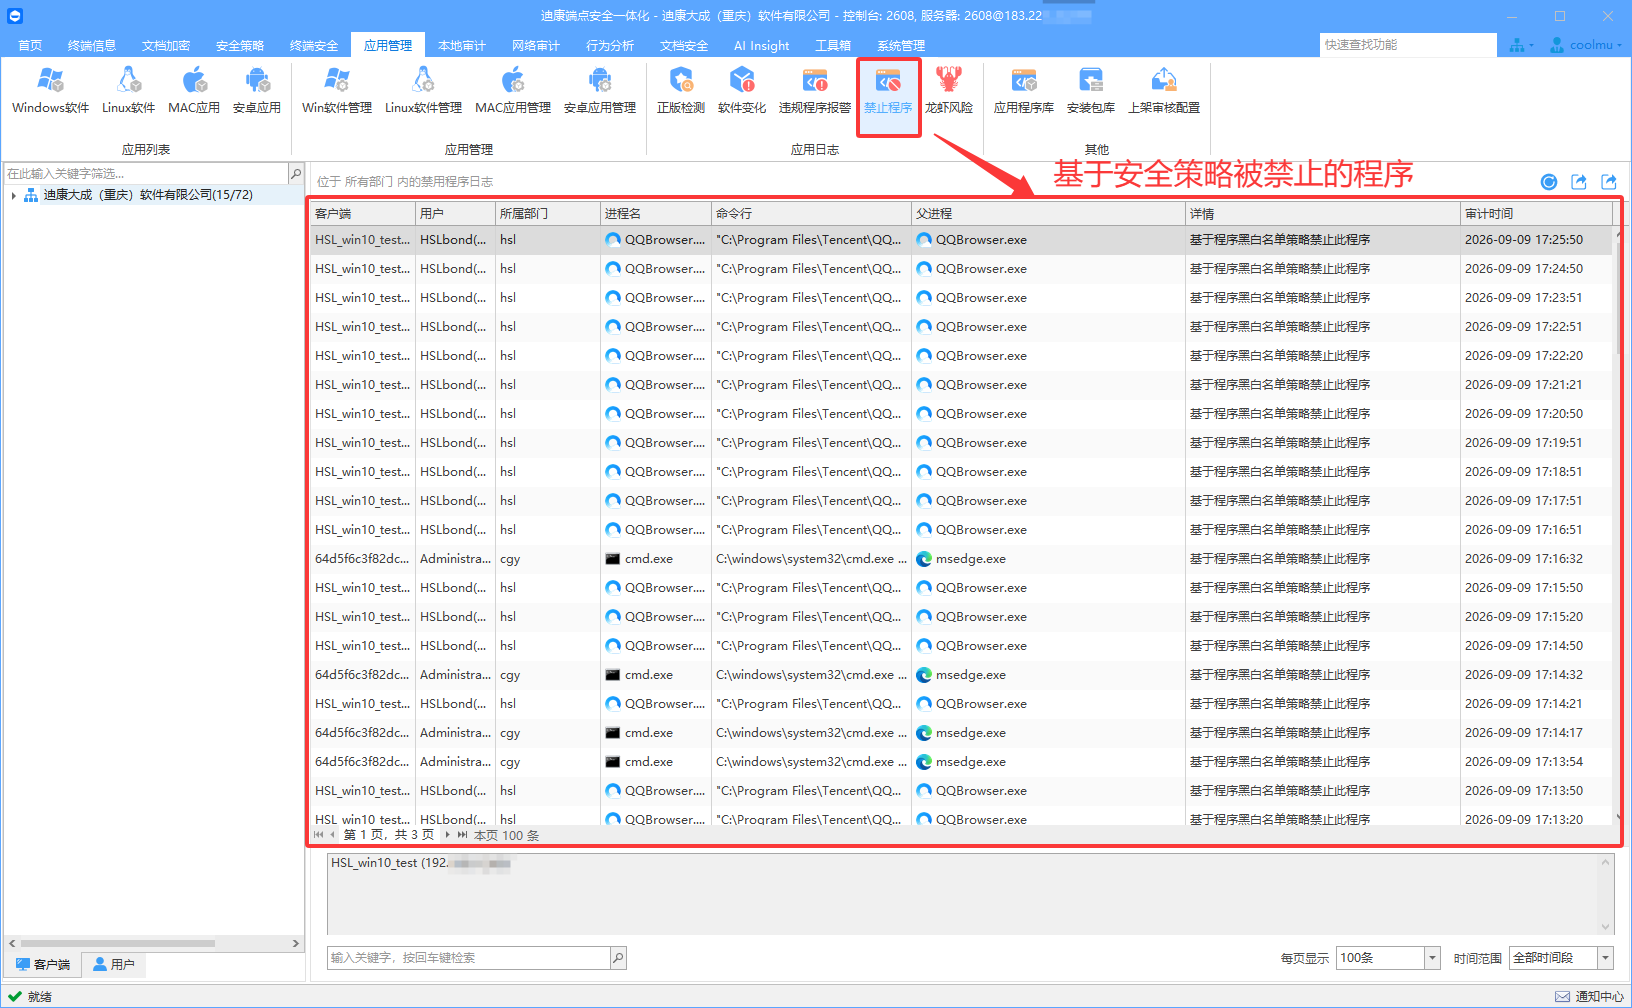
程序黑白名单:设置终端程序使用黑白名单,禁止运行指定软件,并支持禁止运行时客户端弹窗提醒和记录日志。典型场景包括:
- 禁止运行炒股、游戏、云盘等与工作无关的程序
- 禁止安装与工作无关的软件,防止版权纠纷
违规进程报警:开启后,终端使用违规程序时可以杀死违规进程或弹窗报警提醒。
远程卸载:在软件列表中直接对指定软件执行远程卸载或强制删除,实现"发现即处置"。
禁止安装新软件:可以禁止终端安装新软件,同时允许终端提交软件安装申请,并支持设置安装包白名单,兼顾管控与灵活性。
3.4 安装包与软件库管理:从源头规范
正版化治理不能只靠"堵",还要"疏"。平台的企业软件库支持上传正版安装包供终端下载安装、升级,员工从统一入口获取软件,从源头避免随意下载来源不明的安装包。
同时,应用程序库会自动收集全网使用过的应用程序信息,包含软件名、公司名称、版本、大小、描述及使用频率,并支持自动归集分组管理;安装包库支持对安装包分组管理,可查看文件名、指纹、版本号、大小、公司名、描述等信息,支持导入、导出、删除。
4. 落地实践:一套可执行的检测流程
结合上述能力,可以设计如下常态化检测流程:
第一步:全量采集。 通过软件列表导出全网软件资产台账,按部门、按软件维度统计安装量。
第二步:建立授权清单。 由 IT 与采购部门共同维护正版软件授权清单,明确每款商业软件的授权数量、授权范围。
第三步:自动比对。 将实际安装清单与授权清单比对,识别"超授权安装"“未授权安装”"来源不明软件"三类差异。
第四步:下发管控策略。 对确认的盗版、破解版软件,通过程序黑名单禁止运行并远程卸载;对合规软件加入白名单放行;对需要临时使用的软件,走安装申请审批流程。
第五步:持续审计。 依托软件变化报警和应用程序审计,持续监控新增软件,定期输出正版化检测报告。
5. 关键配置示例
以程序黑白名单为例,配置时通常需要填写进程名,多个进程用分号分隔:
notepad.exe;winword.exe
禁止安装新软件时,可配合安装包白名单,仅允许白名单内的安装包执行安装。对于需要临时安装软件的场景,开启"允许终端提交软件安装申请",由管理员审批后放行。
软件变化报警的审计记录通常包含以下字段,便于后续追溯:
| 字段 | 说明 |
|---|---|
| 客户端 | 发生变化的终端名称 |
| 用户 / 部门 | 当前登录用户及所属部门 |
| 软件名称 | 新增或卸载的软件 |
| 版本 / 厂商 | 软件版本与发布者 |
| 变化类型 | 安装 / 卸载 |
| 时间 | 变化发生时间 |
6. 常见问题与注意事项
Q1:员工用绿色版软件怎么办?
绿色版软件通常不写入注册表,传统清单采集可能遗漏。建议结合应用程序审计(记录实际运行的进程)与进程保护/违规进程报警,从"运行行为"维度补充识别。
Q2:如何避免误伤正常办公软件?
黑白名单配置前,先基于应用程序库的使用频率数据评估影响面;上线时先小范围试点,观察报警日志后再全网推广。
Q3:检测频率怎么定?
建议软件资产全量盘点按季度执行,软件变化报警与应用程序审计保持常态化开启,做到"日常有监控、季度有盘点"。
Q4:跨平台终端如何统一管理?
Windows、macOS、Linux、信创、移动端应纳入同一管控平台,统一采集软件资产、统一下发策略,避免多套系统各自为政。
7. 总结
软件正版化检测不是一次性的合规检查,而是一套"采集—比对—管控—审计"的闭环治理体系。借助终端管控平台的软件资产采集、软件变化报警、程序黑白名单、远程卸载、企业软件库等能力,企业可以做到:
- 软件资产底数清晰,采购决策有据可依
- 盗版、破解软件及时发现、快速处置
- 软件安装卸载行为全程可审计、可追溯
- 从源头规范软件来源,降低法律与安全风险
把正版化检测嵌入日常终端运维流程,既能满足合规要求,也能顺带提升整体的终端安全水位,是一举多得的治理实践。